00:00
01:00
02:00
03:00
04:00
05:00
06:00
07:00
08:00
09:00
10:00
11:00
12:00
13:00
14:00
15:00
16:00
17:00
18:00
19:00
20:00
21:00
22:00
23:00
00:00
01:00
02:00
03:00
04:00
05:00
06:00
07:00
08:00
09:00
10:00
11:00
12:00
13:00
14:00
15:00
16:00
17:00
18:00
19:00
20:00
21:00
22:00
23:00
ع الموجة مع ايلي
04:30 GMT
150 د
لبنان والعالم
07:00 GMT
123 د
عرب بوينت بودكاست
10:47 GMT
13 د
عرب بوينت بودكاست
13:03 GMT
39 د
ع الموجة مع ايلي
14:00 GMT
183 د
لبنان والعالم
20:00 GMT
60 د
لبنان والعالم
21:00 GMT
46 د
ع الموجة مع ايلي
03:30 GMT
150 د
مدار الليل والنهار
06:00 GMT
183 د
عرب بوينت بودكاست
الفن السابع لغة عالمية بلا حدود
13:33 GMT
21 د
عرب بوينت بودكاست
علم المتحجرات ومجالاته البحثية ورائد علم التصنيف العلمي
13:53 GMT
7 د
مدار الليل والنهار
البرنامج المسائي
14:00 GMT
183 د
عرب بوينت بودكاست
شلل تشتت الانتباه... كيف تتحرر من القيد الخفي؟
17:03 GMT
22 د
موزاييك
رجل إسعاف حديث الشارع في مصر بسبب موقف بطولي
17:25 GMT
13 د
عرب بوينت بودكاست
الوحدة عند كبار السن وتأثيرها على سلوكياتهم اليومية
17:38 GMT
22 د
مدار الليل والنهار
البرنامج الصباحي - إعادة
20:00 GMT
60 د
أمساليوم
بث مباشر

بريطانيا تتهم "هاكرز" روس بمحاولة سرقة بيانات لقاح فيروس "كورونا"

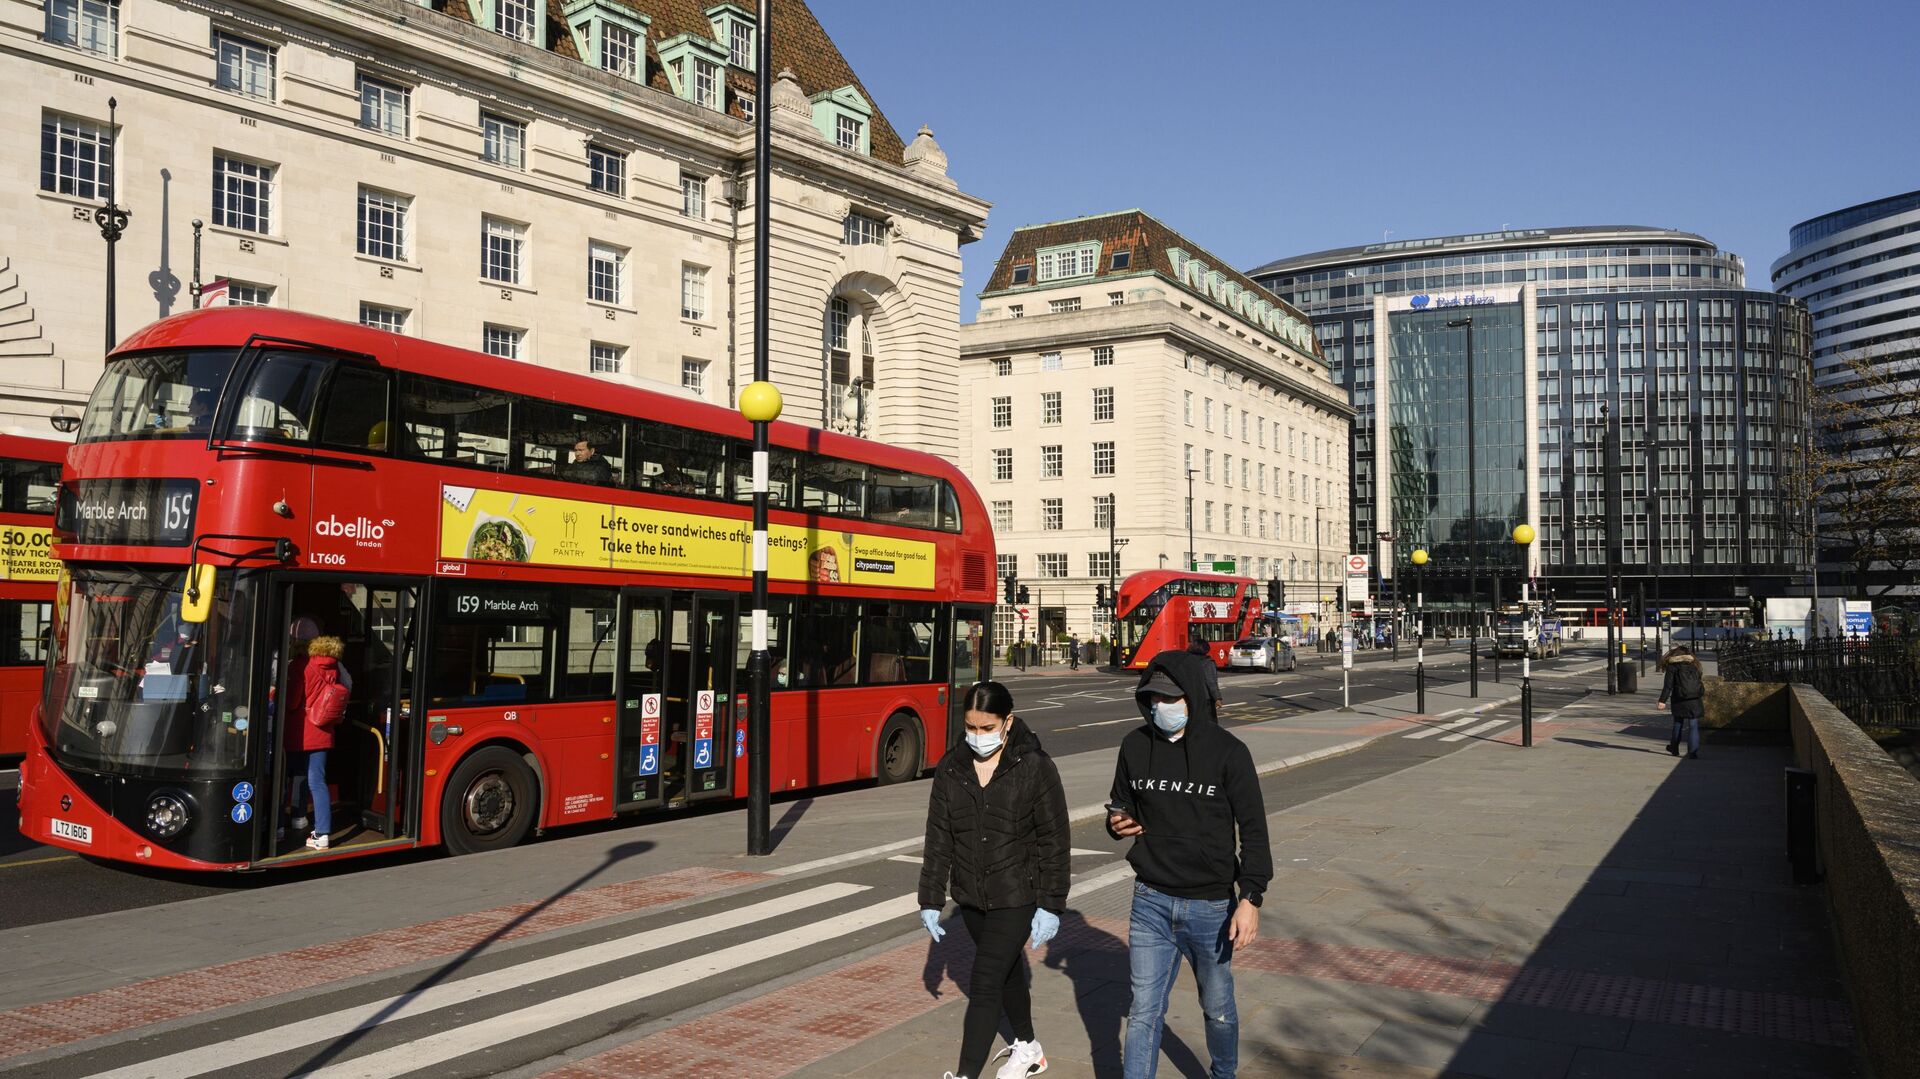
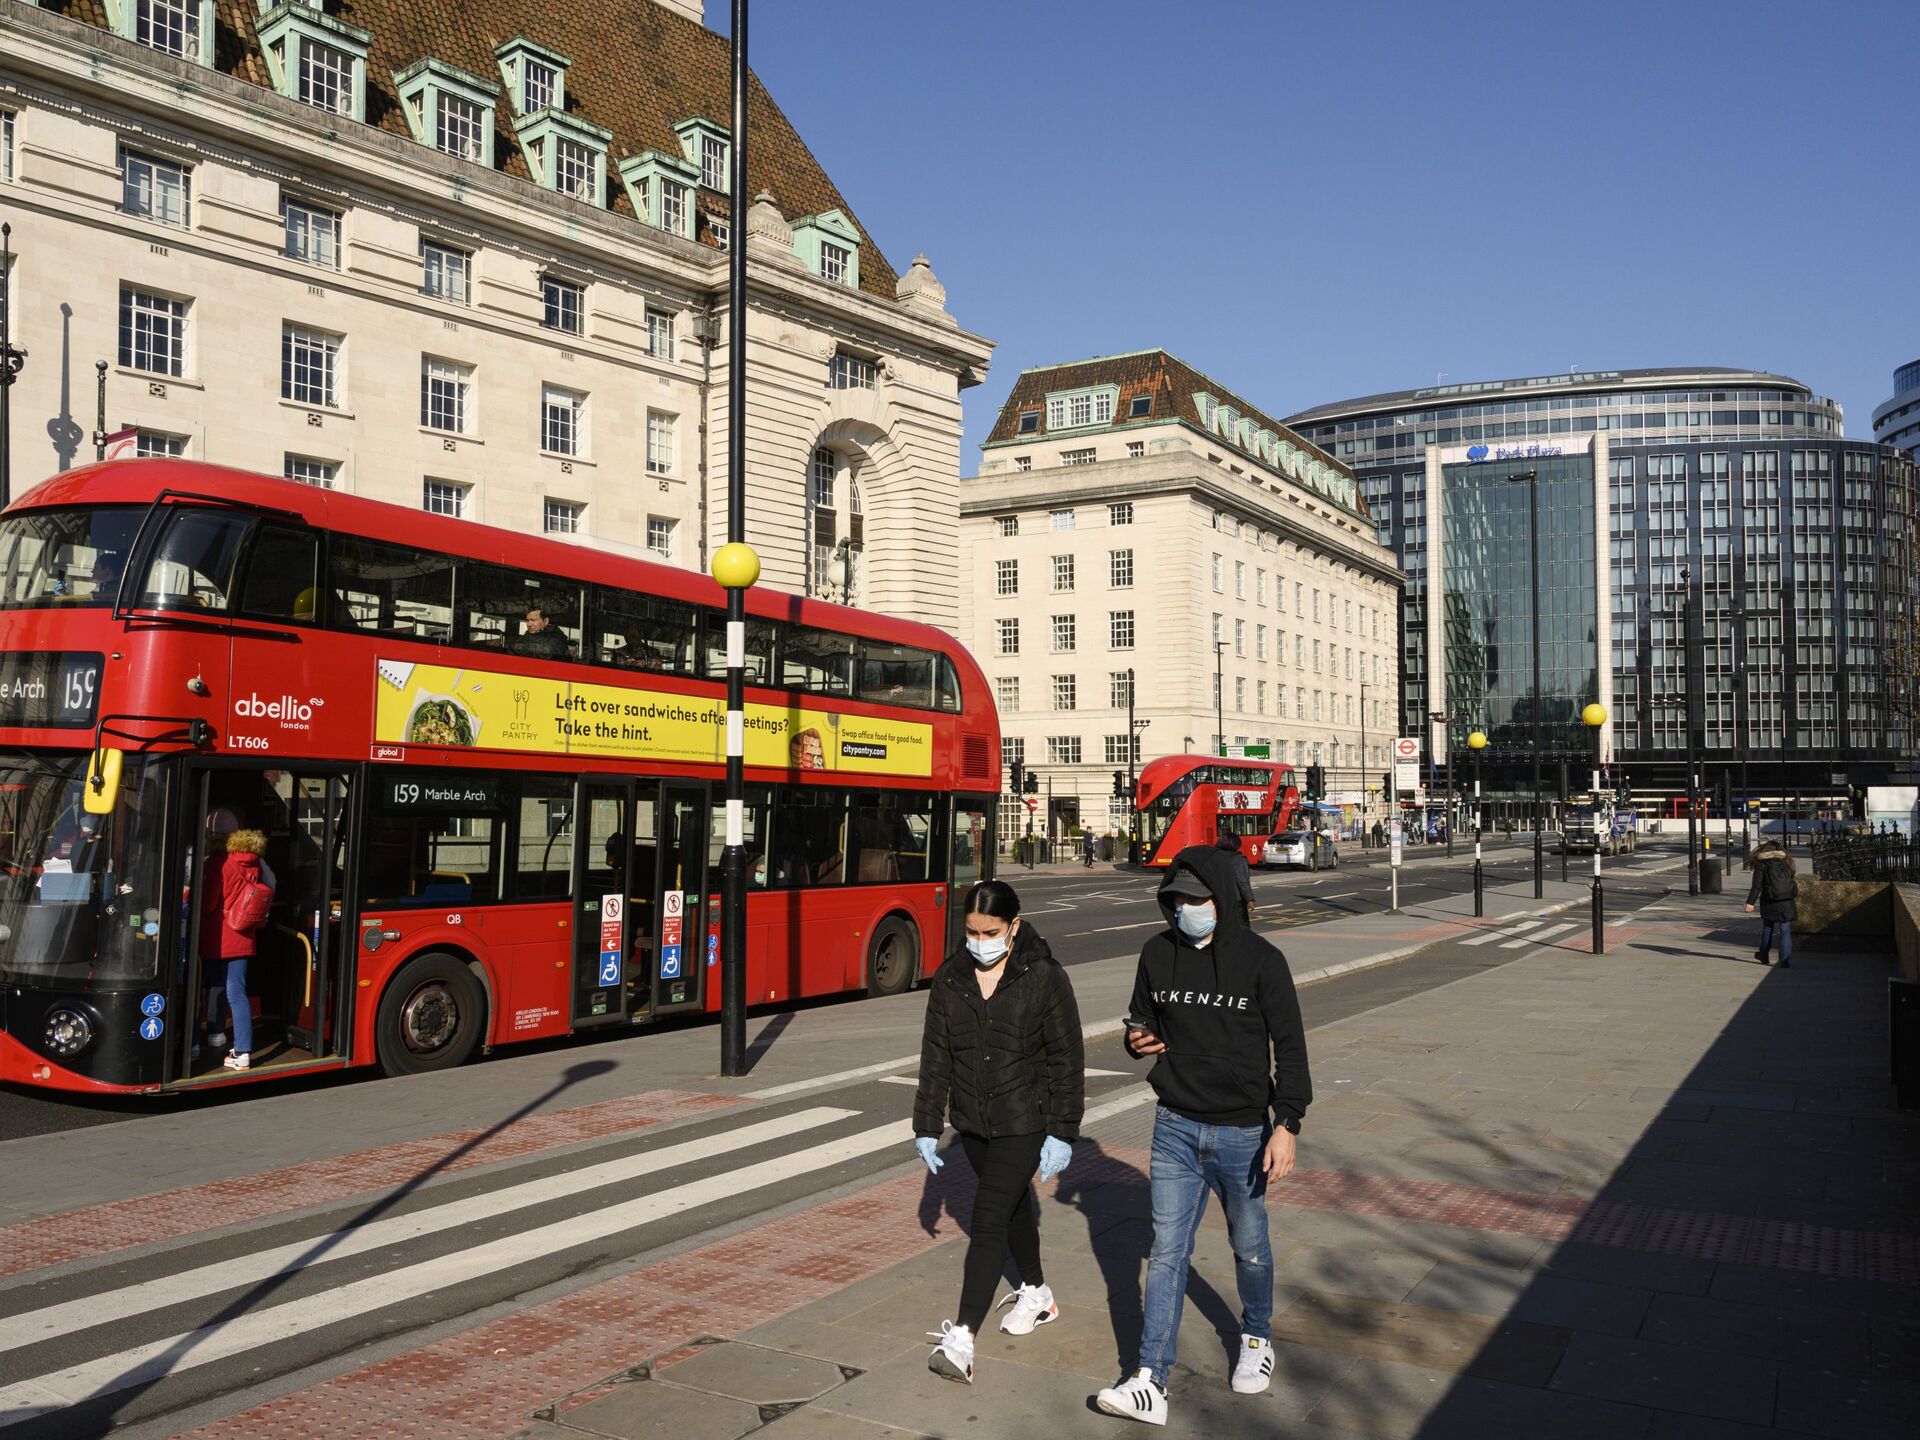
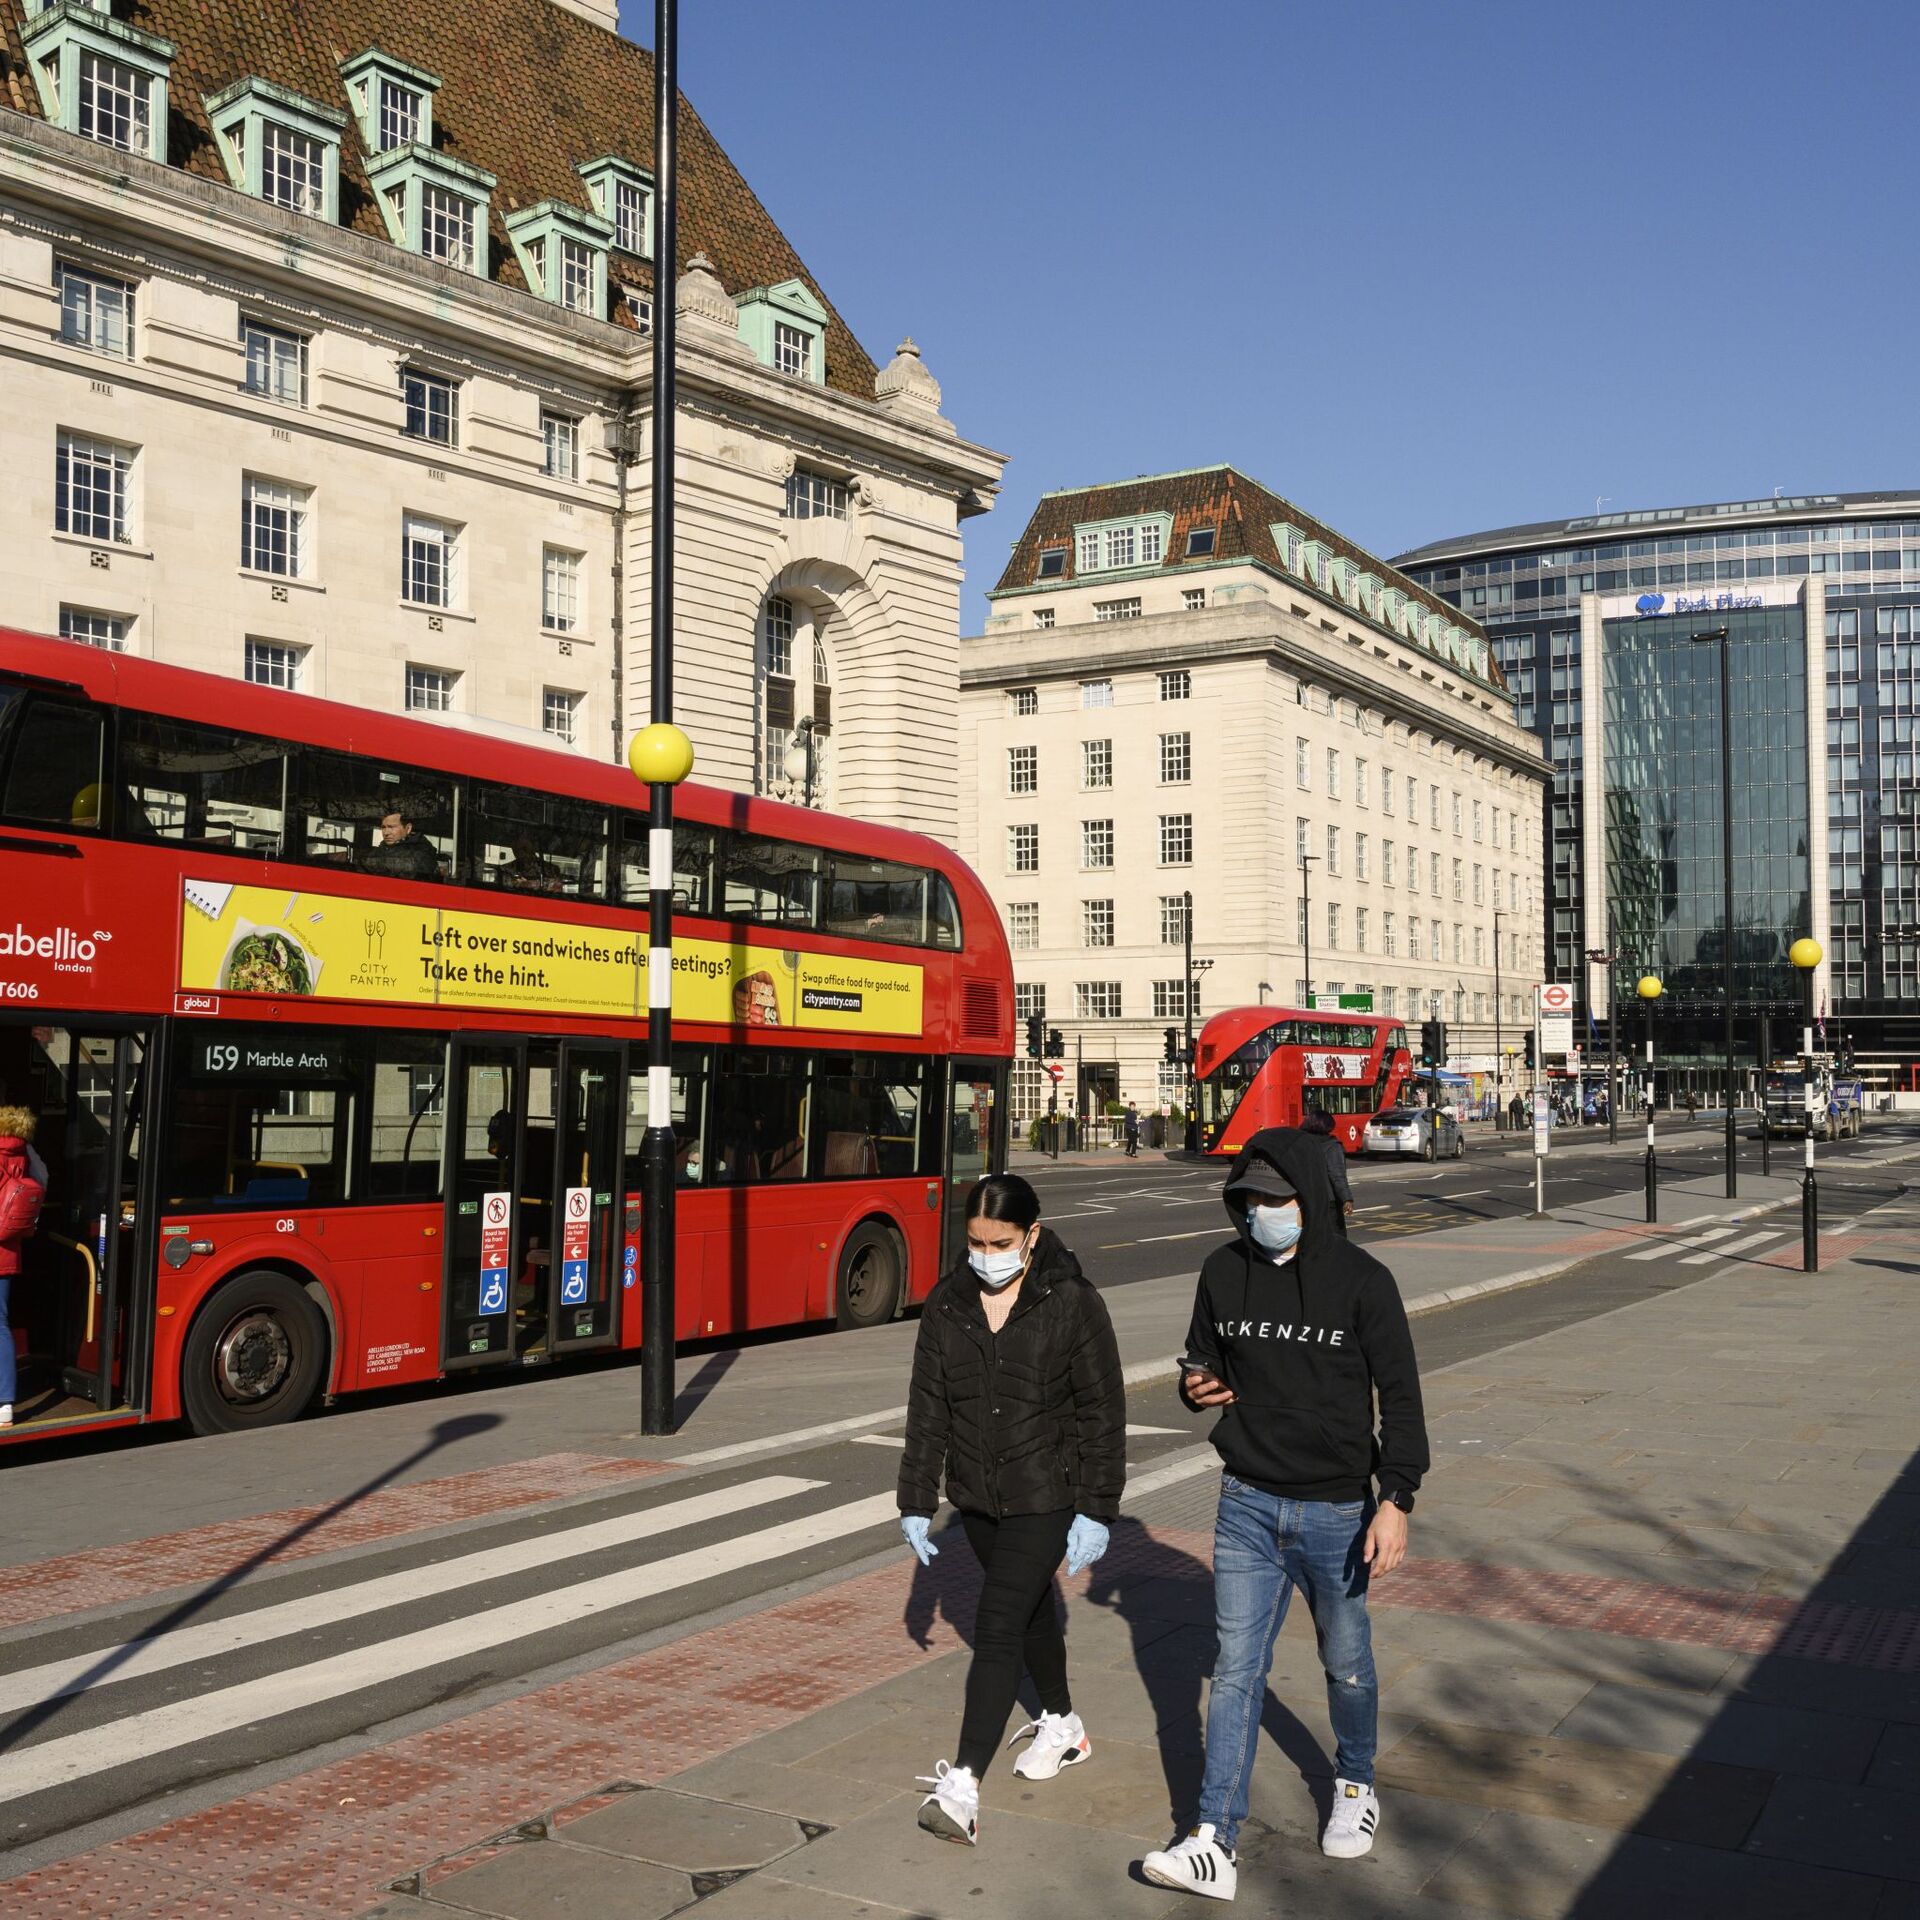
© Sputnik . Justin Griffiths-Williams / الانتقال إلى بنك الصورالحجر الصحي في لندن، انتشار فيروس كورونا في بريطانيا، مارس 2020
الحجر الصحي في لندن، انتشار فيروس كورونا في بريطانيا، مارس 2020 - سبوتنيك عربي
تابعنا عبر
اتهم المركز الوطني للأمن السيبراني في المملكة المتحدة (NCSC)، اليوم الخميس، جهات سيبرانية مرتبطة بروسيا بمحاولة سرقة بيانات حول تطوير لقاح مضاد للفيروسات التاجية.

وقال المركز إن "جهات إلكترونية روسية تستهدف المنظمات المشاركة في تطوير لقاح فيروس كورونا" ، حسبما كشف مسؤولون أمنيون بريطانيون.

كما زعم أن مجموعة APT29، المعروفة أيضا باسم "الدوقات" أو "الدب المريح"، عملت كجزء من أجهزة المخابرات الروسية "بشكل شبه مؤكد".

وقال المركز إن مجموعة القراصنة استخدمت تقنيات مختلفة لسرقة معلومات قيمة من باحثين في المملكة المتحدة والولايات المتحدة وكندا. وأضاف أن الاهداف الأخرى للمجموعة تشمل مؤسسات حكومية ودبلوماسية ومراكز فكرية ورعاية صحية والطاقة.

واضاف المركز أن عملية فضح الجهات الخبيثة أجريت بشكل مشترك من قبل وكالة الأمن القومي الأمريكية ، و NCSC ، ومؤسسة أمن الاتصالات الكندية، ووكالة الأمن السيبراني والأمن الداخلي التابعة لوزارة الأمن الداخلي الأمريكية.

هذا وأدان وزير الخارجية البريطاني دومينيك راب تصرفات المتسللين، وربطها بأجهزة المخابرات الروسية.

شريط الأخبار
0
للمشاركة في المناقشة
قم بتسجيل الدخول أو تسجيل
loader
المحادثات
Заголовок открываемого материала