00:00
01:00
02:00
03:00
04:00
05:00
06:00
07:00
08:00
09:00
10:00
11:00
12:00
13:00
14:00
15:00
16:00
17:00
18:00
19:00
20:00
21:00
22:00
23:00
00:00
01:00
02:00
03:00
04:00
05:00
06:00
07:00
08:00
09:00
10:00
11:00
12:00
13:00
14:00
15:00
16:00
17:00
18:00
19:00
20:00
21:00
22:00
23:00
الحدث من سبوتنيك
01:30 GMT
57 د
الحدث من سبوتنيك
02:30 GMT
57 د
مدار الليل والنهار
03:30 GMT
150 د
مدار الليل والنهار
06:00 GMT
183 د
الحدث من سبوتنيك
11:00 GMT
123 د
مدار الليل والنهار
14:00 GMT
183 د
موزاييك
17:43 GMT
17 د
مدار الليل والنهار
20:00 GMT
60 د
مدار الليل والنهار
21:00 GMT
91 د
مدار الليل والنهار
03:30 GMT
150 د
مدار الليل والنهار
06:00 GMT
183 د
موزاييك
اضطرابات النوم وتأثيرها على الصحة العامة للإنسان
13:48 GMT
11 د
مدار الليل والنهار
البرنامج المسائي
14:00 GMT
183 د
ملفات ساخنة
الجامعة العربية تطلق شبكة للإغاثة الطارئة وتدعو لتحرك عاجل لدعم غزة
17:03 GMT
29 د
مرايا العلوم
غابات تنفث الكربون، ورحلة الطائر الجبارة، وأقدم حشرة في العالم، وتأثير الفراشة
17:33 GMT
13 د
عالم سبوتنيك
مبادرة بوتين لإجلاء المدنيين من كونستانتينوفكا تكشف ذرائع كييف لعرقلة العملية الإنسانية
18:00 GMT
59 د
شؤون عسكرية
رسالة ردع حازمة.. كيف تعيد القيادة الخليجية المتقدمة رسم خريطة الأمن الإقليمي؟
19:00 GMT
30 د
قوانين الاقتصاد
خبير: الاتحاد الأوروبي يريد حجز مقعد له في إعادة إعمار سوريا
19:30 GMT
30 د
مدار الليل والنهار
البرنامج الصباحي - إعادة
20:00 GMT
60 د
أمساليوم
بث مباشر

بريطانيا تتهم "هاكرز" روس بمحاولة سرقة بيانات لقاح فيروس "كورونا"

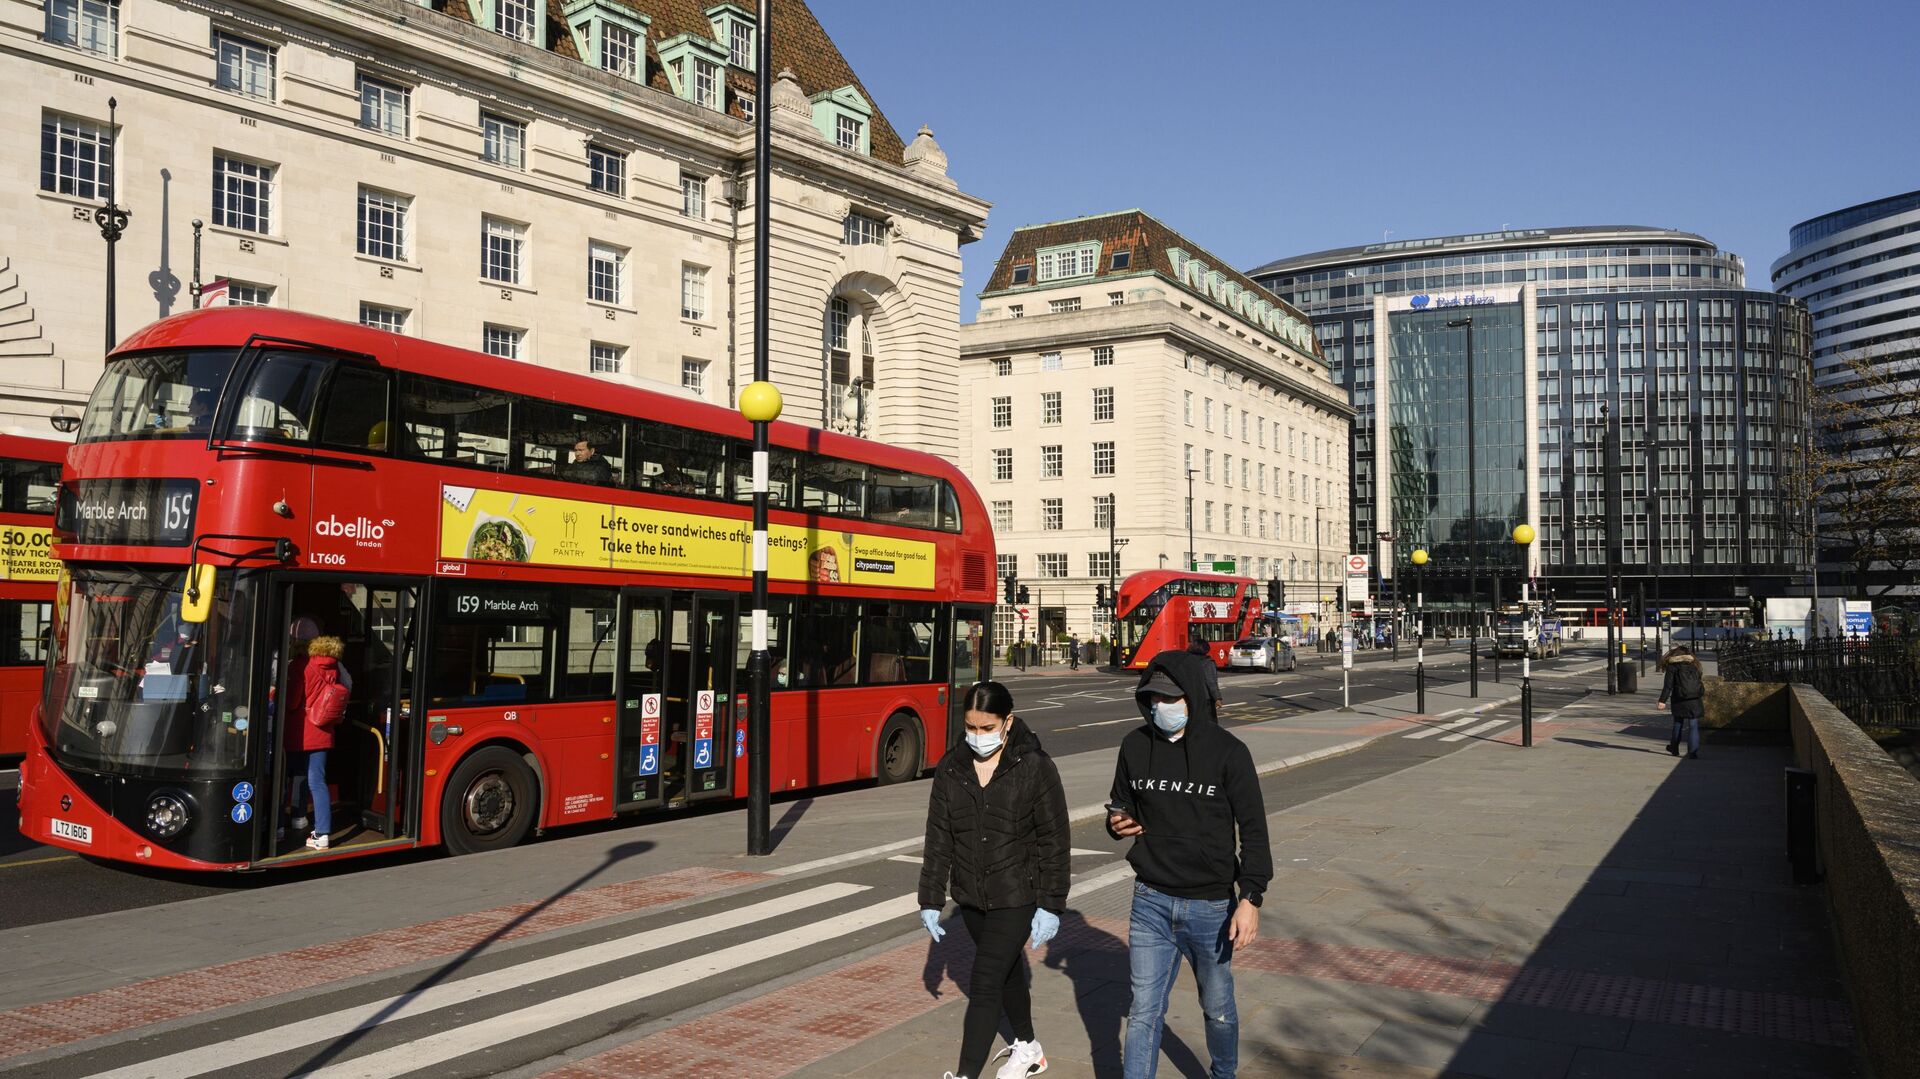
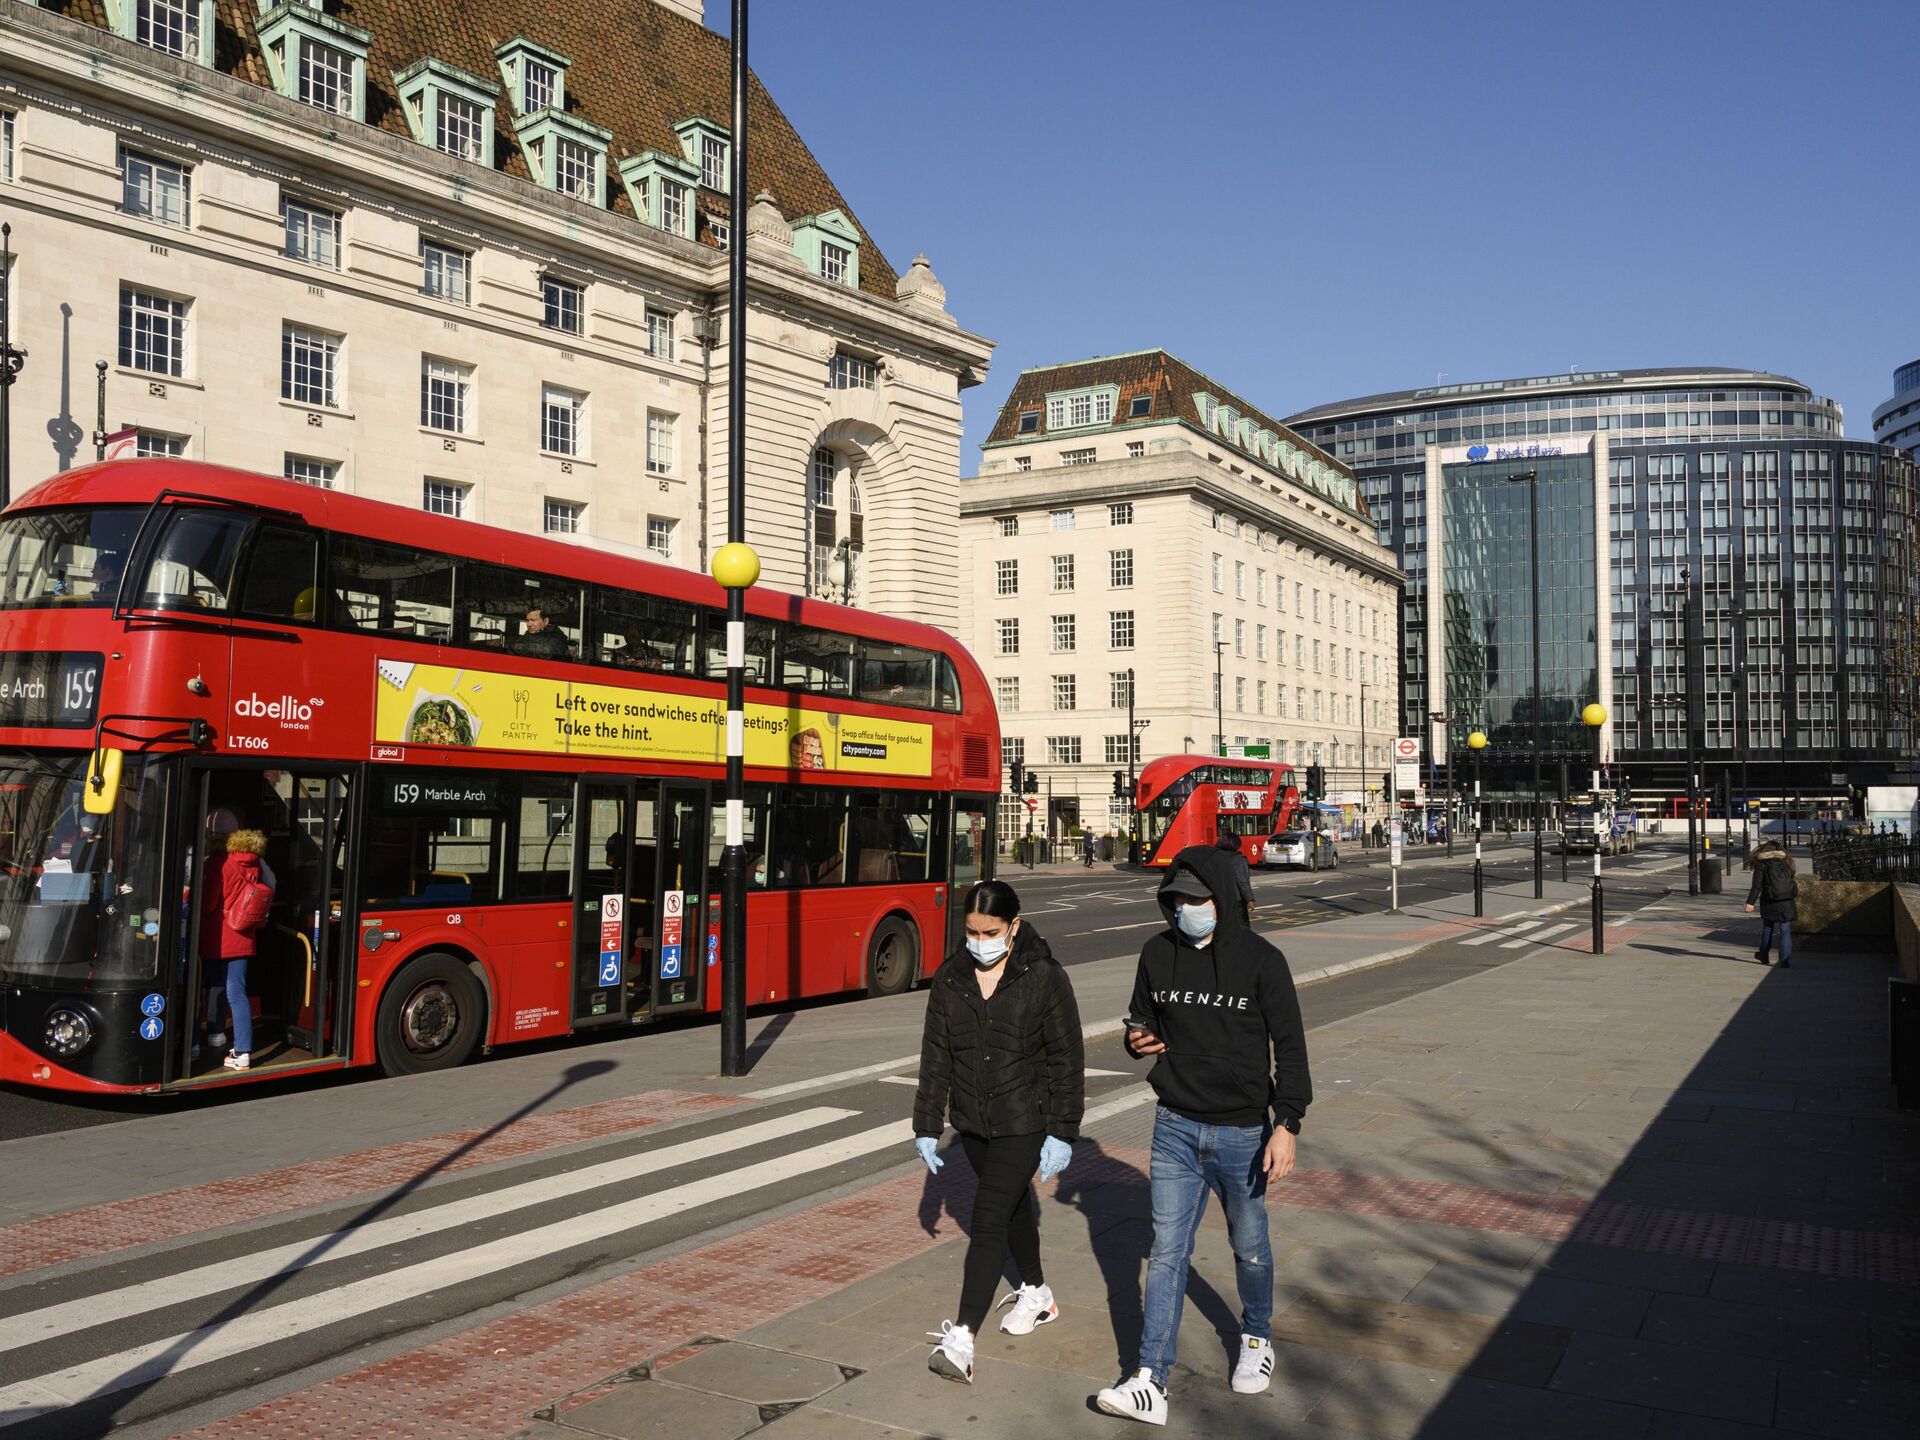
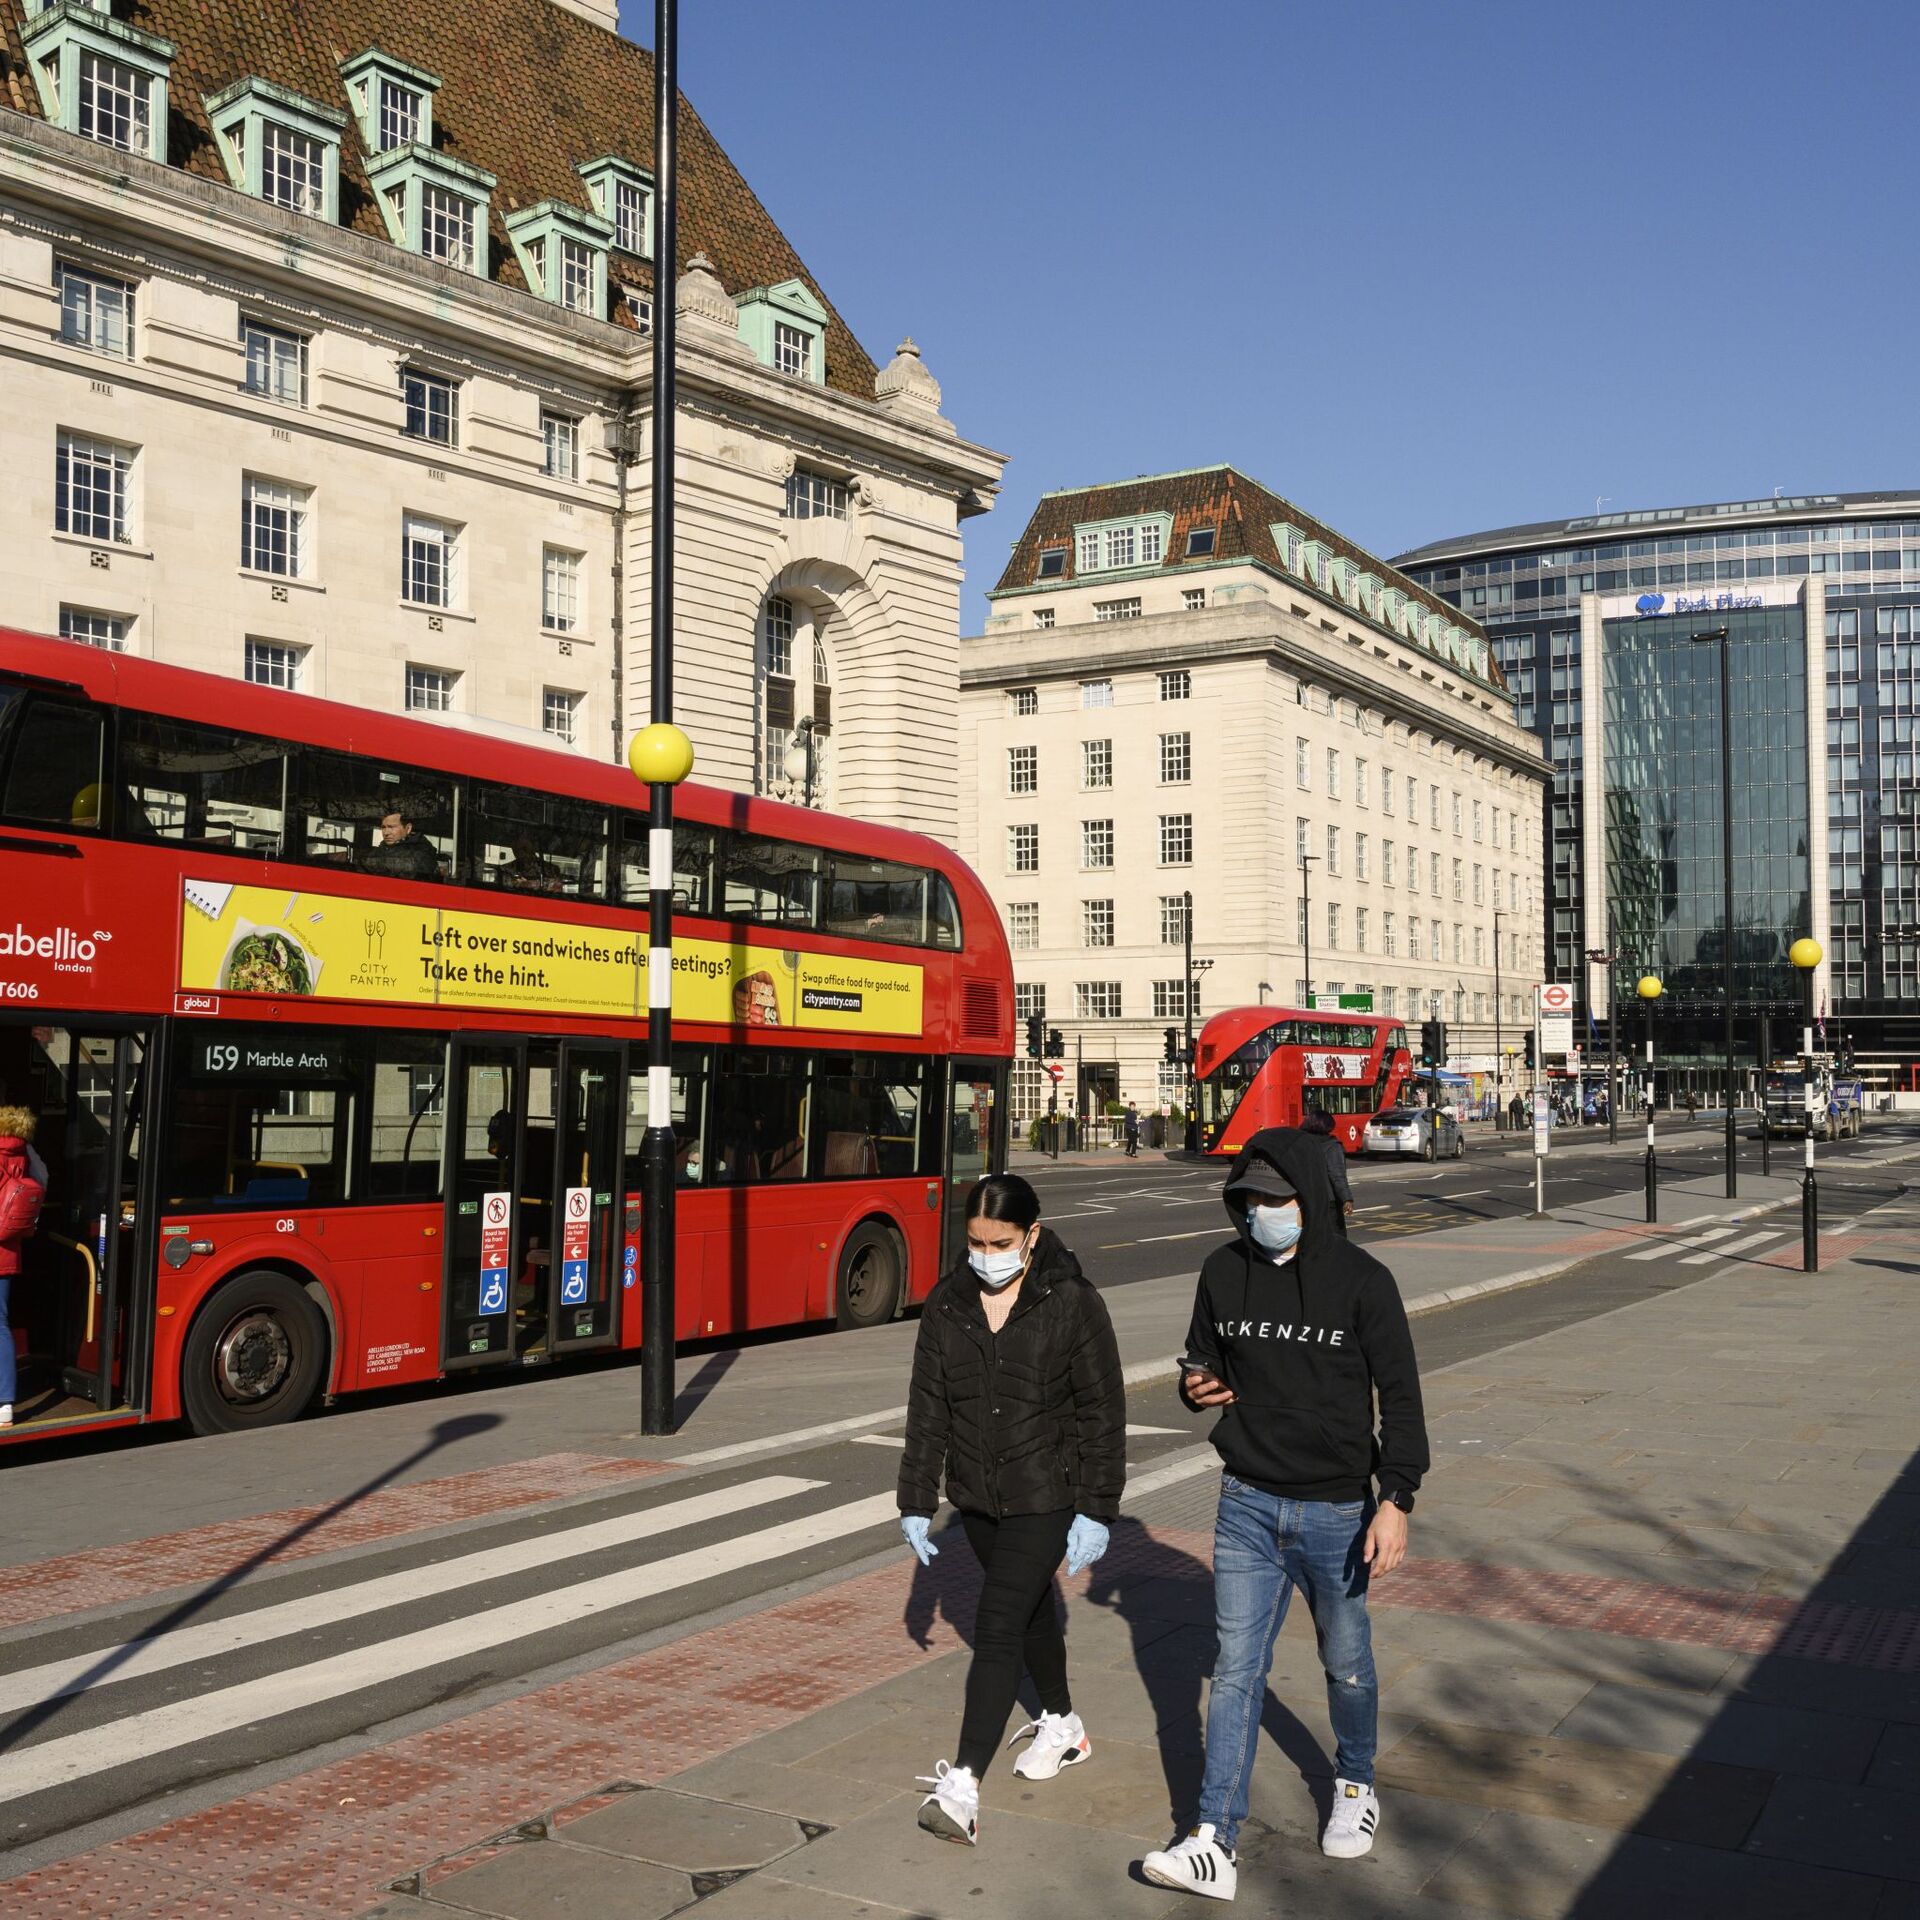
© Sputnik . Justin Griffiths-Williams / الانتقال إلى بنك الصورالحجر الصحي في لندن، انتشار فيروس كورونا في بريطانيا، مارس 2020
الحجر الصحي في لندن، انتشار فيروس كورونا في بريطانيا، مارس 2020 - سبوتنيك عربي
تابعنا عبر
اتهم المركز الوطني للأمن السيبراني في المملكة المتحدة (NCSC)، اليوم الخميس، جهات سيبرانية مرتبطة بروسيا بمحاولة سرقة بيانات حول تطوير لقاح مضاد للفيروسات التاجية.

وقال المركز إن "جهات إلكترونية روسية تستهدف المنظمات المشاركة في تطوير لقاح فيروس كورونا" ، حسبما كشف مسؤولون أمنيون بريطانيون.

كما زعم أن مجموعة APT29، المعروفة أيضا باسم "الدوقات" أو "الدب المريح"، عملت كجزء من أجهزة المخابرات الروسية "بشكل شبه مؤكد".

وقال المركز إن مجموعة القراصنة استخدمت تقنيات مختلفة لسرقة معلومات قيمة من باحثين في المملكة المتحدة والولايات المتحدة وكندا. وأضاف أن الاهداف الأخرى للمجموعة تشمل مؤسسات حكومية ودبلوماسية ومراكز فكرية ورعاية صحية والطاقة.

واضاف المركز أن عملية فضح الجهات الخبيثة أجريت بشكل مشترك من قبل وكالة الأمن القومي الأمريكية ، و NCSC ، ومؤسسة أمن الاتصالات الكندية، ووكالة الأمن السيبراني والأمن الداخلي التابعة لوزارة الأمن الداخلي الأمريكية.

هذا وأدان وزير الخارجية البريطاني دومينيك راب تصرفات المتسللين، وربطها بأجهزة المخابرات الروسية.

شريط الأخبار
0
للمشاركة في المناقشة
قم بتسجيل الدخول أو تسجيل
loader
المحادثات
Заголовок открываемого материала