00:00
01:00
02:00
03:00
04:00
05:00
06:00
07:00
08:00
09:00
10:00
11:00
12:00
13:00
14:00
15:00
16:00
17:00
18:00
19:00
20:00
21:00
22:00
23:00
00:00
01:00
02:00
03:00
04:00
05:00
06:00
07:00
08:00
09:00
10:00
11:00
12:00
13:00
14:00
15:00
16:00
17:00
18:00
19:00
20:00
21:00
22:00
23:00
ع الموجة مع ايلي
04:30 GMT
150 د
لبنان والعالم
البرنامج الصباحي
07:00 GMT
123 د
عرب بوينت بودكاست
10:39 GMT
21 د
موزاييك
12:33 GMT
14 د
ع الموجة مع ايلي
14:00 GMT
183 د
لبنان والعالم
20:00 GMT
60 د
لبنان والعالم
21:00 GMT
48 د
ع الموجة مع ايلي
03:30 GMT
150 د
مدار الليل والنهار
06:00 GMT
183 د
مدار الليل والنهار
14:00 GMT
183 د
روسيا والعالم العربي
روسيا تفتح آفاقا جديدة لبناء القدرات الزراعية للدول العربية؟
19:00 GMT
30 د
شؤون عسكرية
المشهد السوري في عين العاصفة: تحالفات خارجية غامضة واستباحة إسرائيلية للأجواء
19:30 GMT
29 د
مدار الليل والنهار
البرنامج الصباحي - إعادة
20:00 GMT
60 د
أمساليوم
بث مباشر

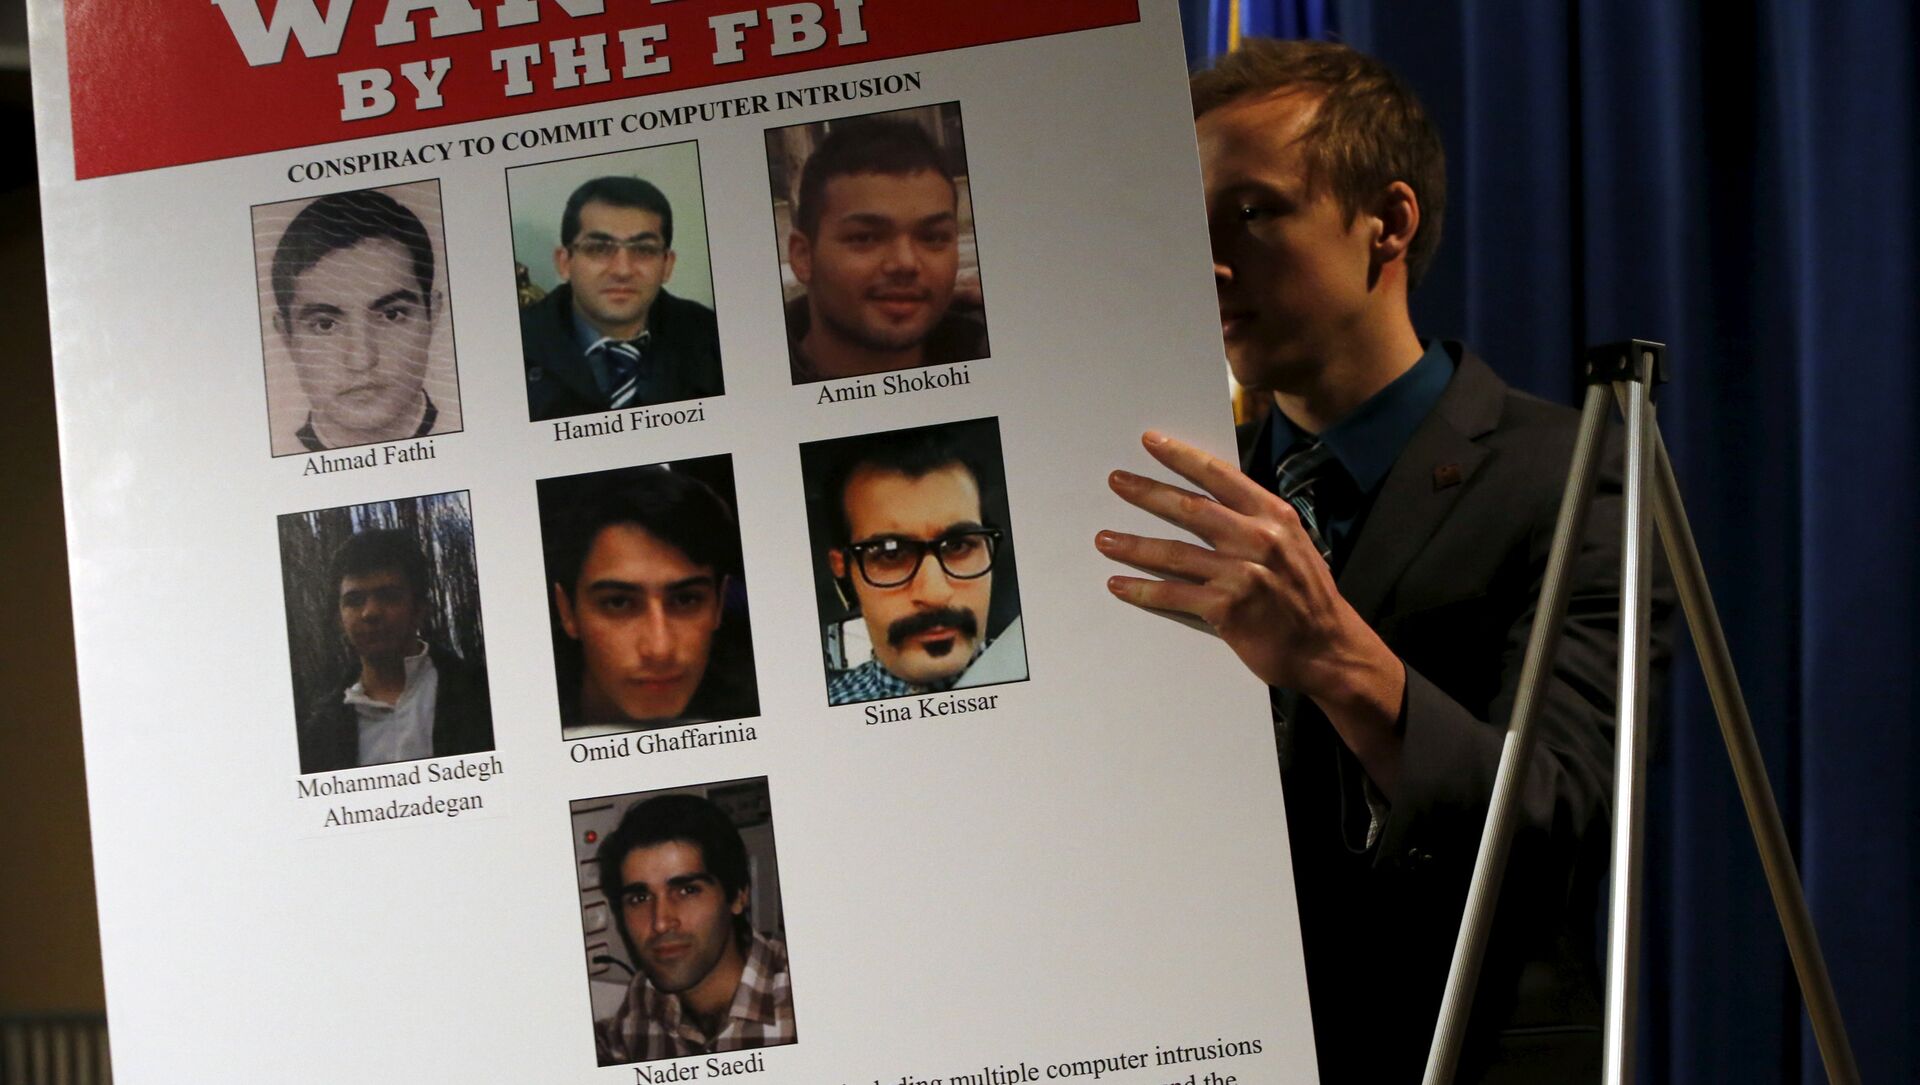
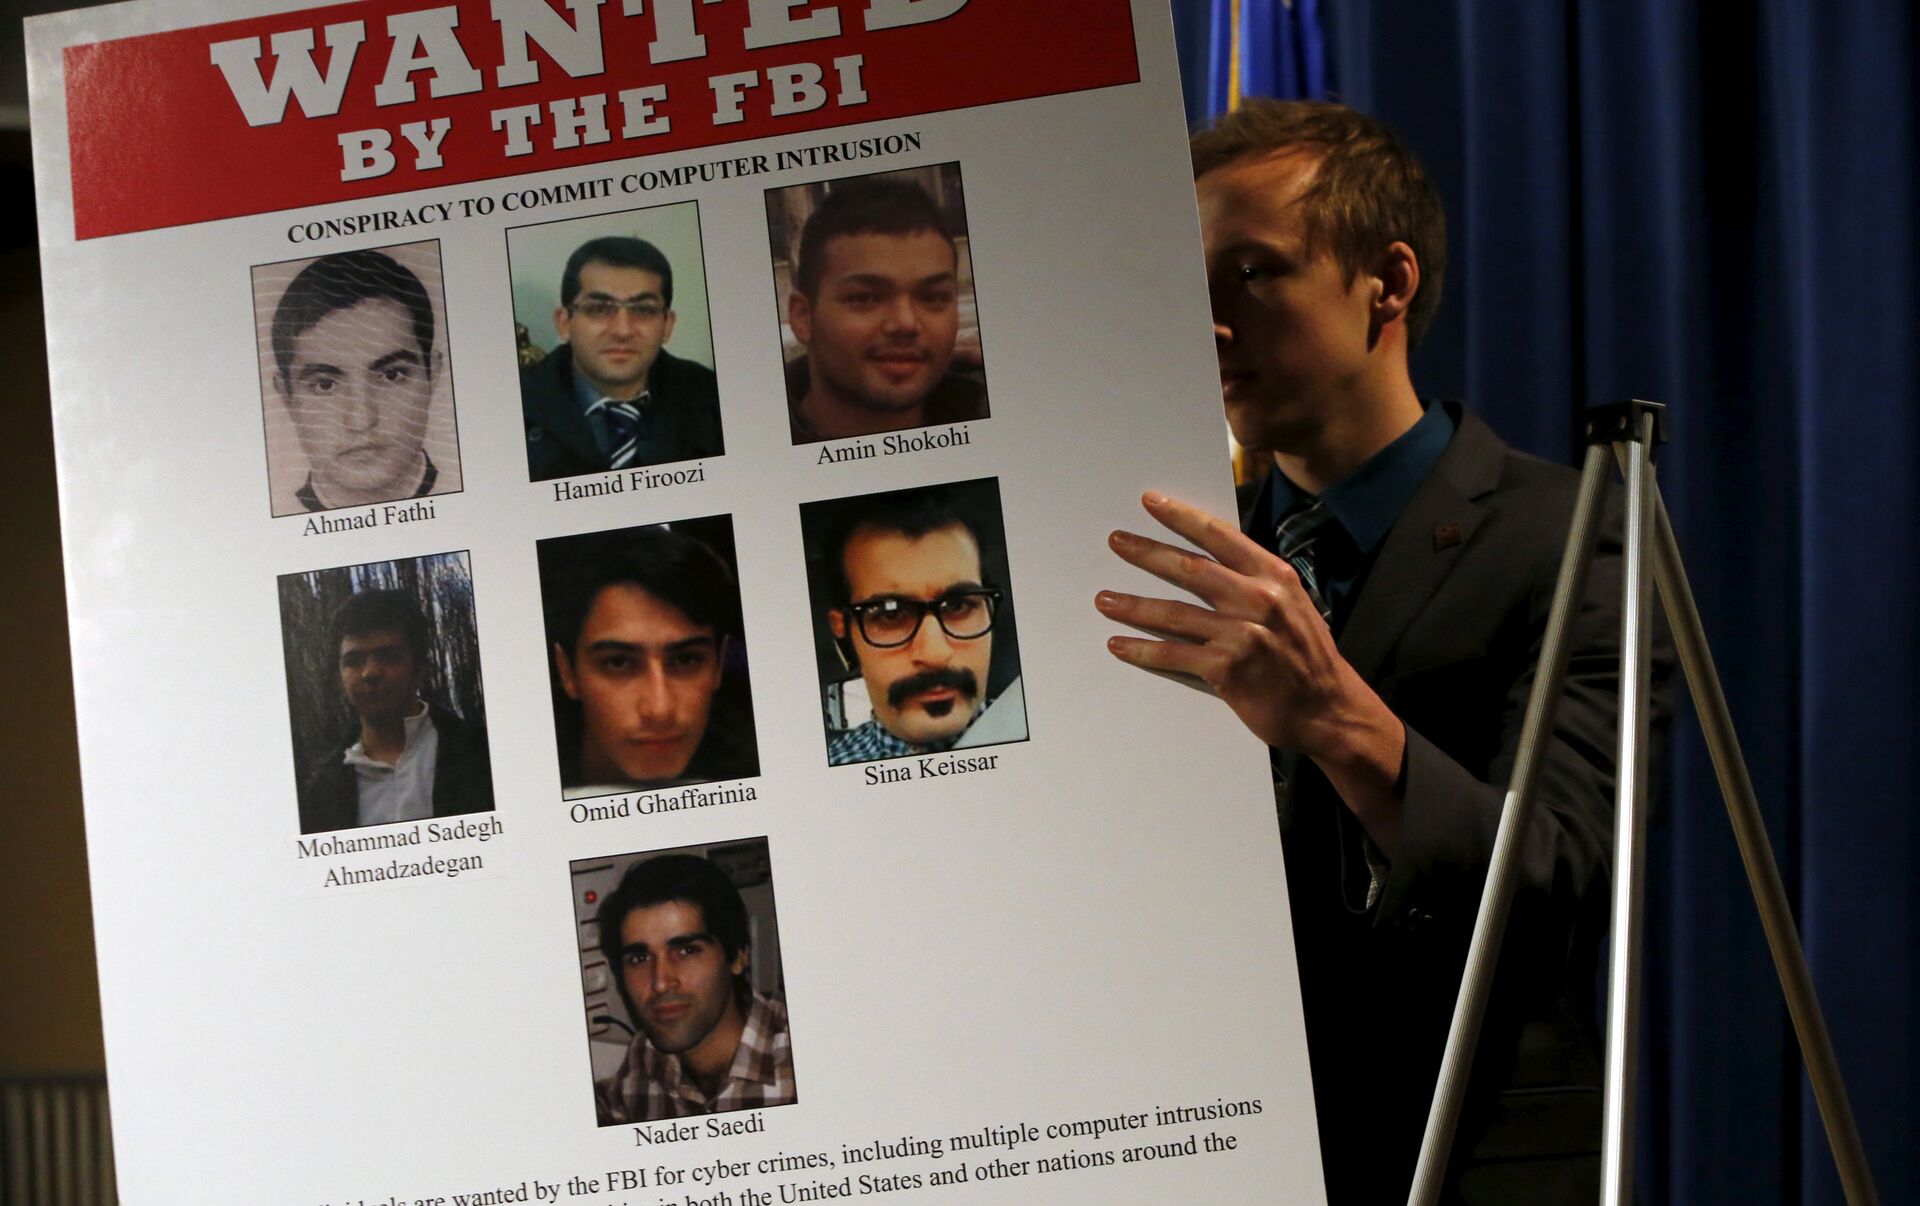
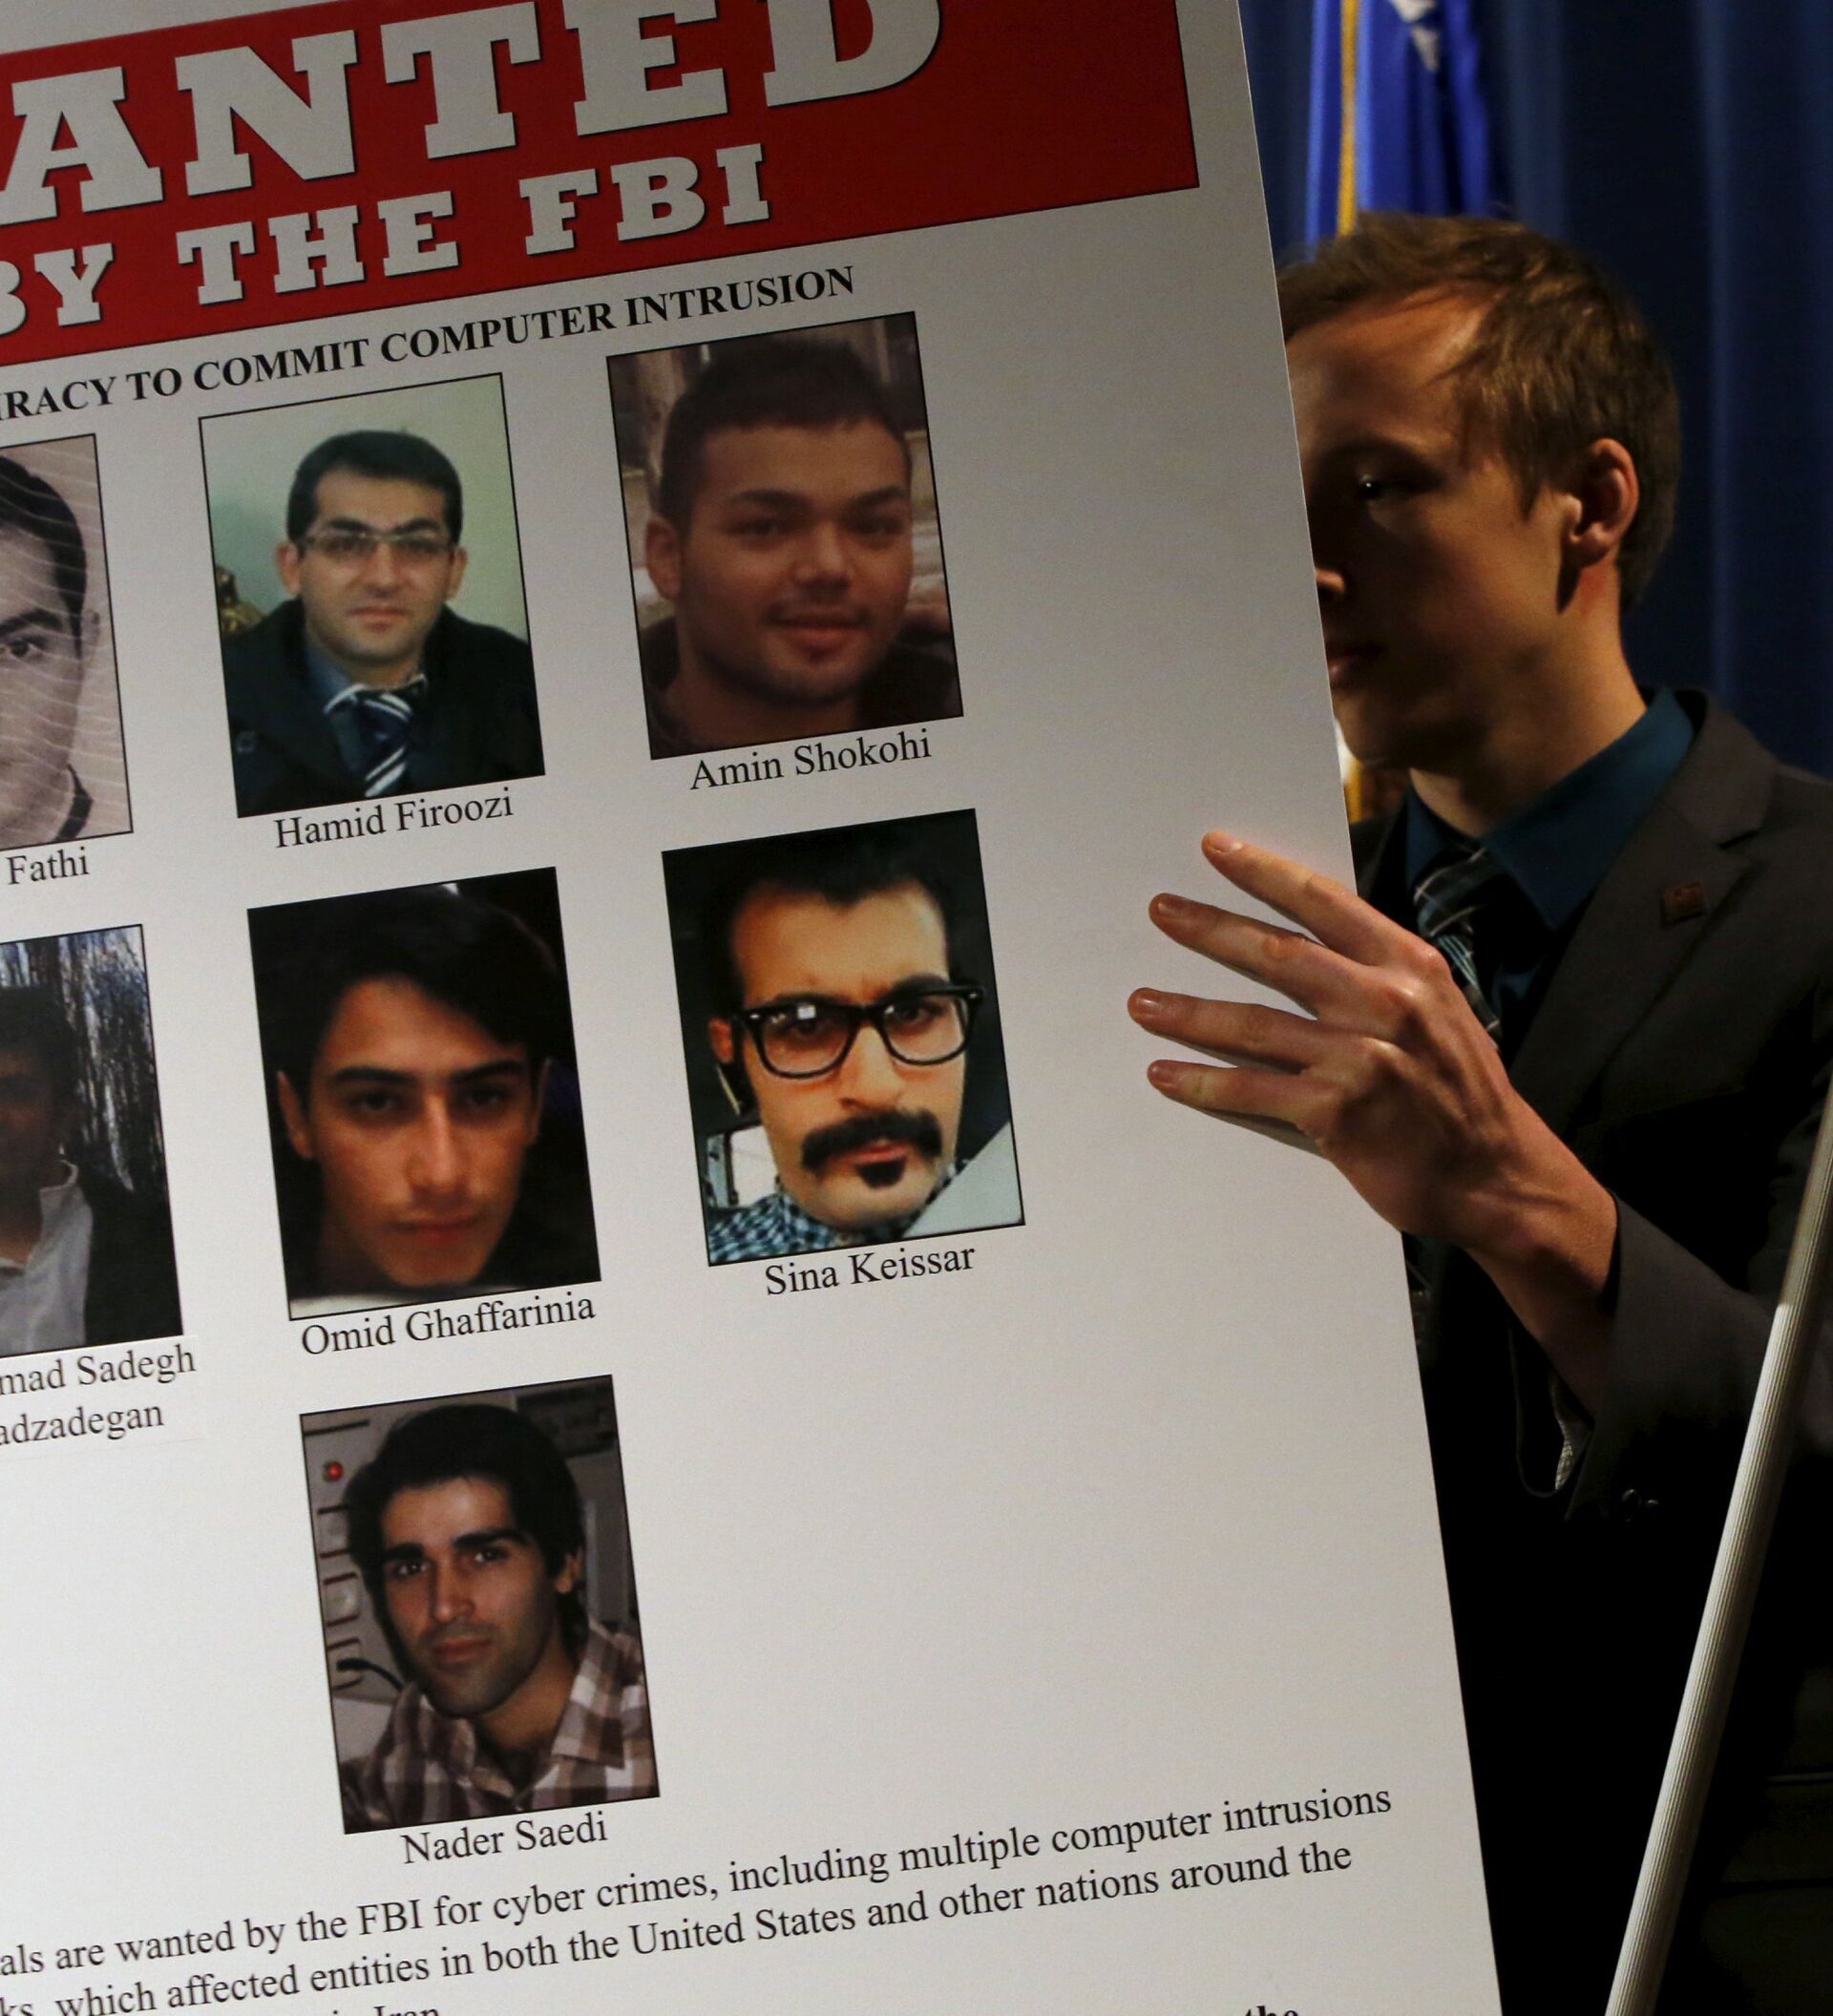
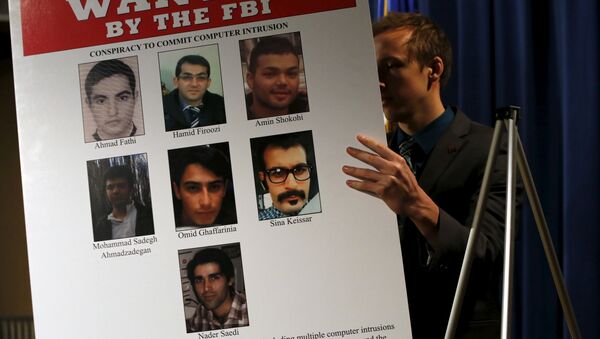
شبكة أمريكية: قراصنة مدعومون من إيران يستهدفون الولايات المتحدة والسعودية

© REUTERS / Jonathan Ernstقراصنة إيرانيون مطلوبون لوزارة العدل الأمريكية
قراصنة إيرانيون مطلوبون لوزارة العدل الأمريكية - سبوتنيك عربي
تابعنا عبر
أشار خبراء أمن بأصابع الاتهام إلى إيران بسبب الهجمات السيبرانية التي نفذت ضد الولايات المتحدة الأمريكية والمملكة العربية السعودية وكوريا الجنوبية.

امرأة سعودية - سبوتنيك عربي
السعودية تستعين بنساء لمراقبة الطائرات
وحسب شبكة "سي إن إن" الأمريكية قالت شركة الأمن الإلكتروني (فاير آي) إنها حددت مجموعة جديدة من المتسللين، تعرف باسم  APT33، قالت إنها تعمل بالنيابة عن الحكومة الإيرانية منذ عام 2013. وأن المجموعة لديها "قدرات مدمرة محتملة".

وقال ستيوارت ديفيس، مدير شركة "مانديانت" التابعة لشركة "فاير آي": "إن الحملات التي تم تنفيذها لم تكن تحت إشراف الحكومة الإيرانية فقط، بل الجيش الإيراني أيضا".

وقالت "فاير آي" إنه بين منتصف عام 2016 وأوائل عام 2017، استهدفت APT33  منظمة أمريكية في قطاع الطيران وشركة سعودية لخطوط الطيران، فضلاً عن شركة النفط والكيماويات في جنوب كوريا.

وقال ديفيس في مؤتمر صحفى للصحفيين اليوم الخميس إن أهداف APT33 تمثل "مجالات نمو للحكومة الإيرانية".

وأضاف ديفيس "بينما نواصل مراقبة نشاط التهديد المتصل بهذا الأمر، سيكون لدينا أسئلة وملاحظات رئيسية حول كيفية توسع هذا الأمر ليستهدف كيانات بتروكيماوية أخرى محتملة داخل أوروبا وآسيا".

وأوضحت "فاير آي" أن APT33 ترسل عادة رسائل بريد إلكتروني تصيدية تبدو غالبا ذات مصداقية، وتطلب النقر على روابط للوظائف الشاغرة في مجال عملها.

وقال نيك كار، وهو كبير المحققين في مانديانت، إن المجموعة تستخدم خوادم مقرها في إيران وبرامجها الخبيثة الواردة تكون باللغة الفارسية.

وحذر من أنه حتى لو لم ينقر المستخدمون على الروابط، فإن لدى APT33 أدوات أخرى يمكنهم استخدامها لاقتحام الأنظمة. وأضاف "أنهم قد يجلسون على الباب إذا لم تفتحوا".

وفي كانون الثاني/ يناير، حذرت المملكة العربية السعودية من هجوم إلكتروني بعد استهداف العديد من المنظمات.

شريط الأخبار
0
للمشاركة في المناقشة
قم بتسجيل الدخول أو تسجيل
loader
المحادثات
Заголовок открываемого материала